🌐 MITM, SSL/TLS Pinning & Bypass - 한눈에 정리
🧭 인트로: "🔒 표시가 뜨니 안전하겠지?"
카페 Wi-Fi에서 로그인했을 뿐인데, 일주일 뒤 불법 결제 알림이 뜬 적이 있으신가요?
모바일 앱은 HTTPS 아이콘을 보여주지만 Burp Suite에서는 평문 JSON이 잡힙니다.
MITM(Man-in-the-Middle) 공격은 "패킷이 목적지까지 그대로 도착한다"는 우리의 믿음을 깨뜨립니다.
이 글은 다음 여섯 단계로 MITM → TLS → Pinning → Bypass를 총정리합니다.
목차
1️⃣ MITM이란?
2️⃣ MITM 실전 사례 & PoC 코드
3️⃣ SSL/TLS (+HTTPS) 기초
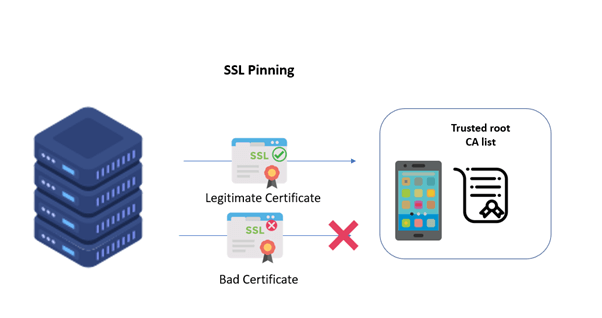
4️⃣ SSL/TLS Pinning이란?
5️⃣ Pinning Bypass 사례 & 코드
6️⃣ 결론: 방어 체크리스트
1️⃣ MITM이란? - 공격자 "가로채기" 시나리오
MITM(Man-In-The-Middle)이란 공격자가 사용자와 서버(또는 두 사람) 사이의 통신에 몰래 끼어들어 데이터를 도청하거나 조작하는 공격입니다.
로그인 정보, 금융 데이터 등 민감한 정보가 탈취되거나 메시지가 변조될 수 있습니다.
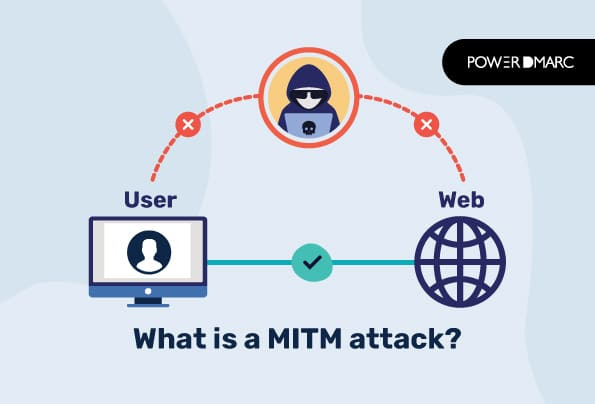
출처: https://powerdmarc.com/ko/what-is-a-mitm-attack/
| 단계 | 설명 | 대표 도구 |
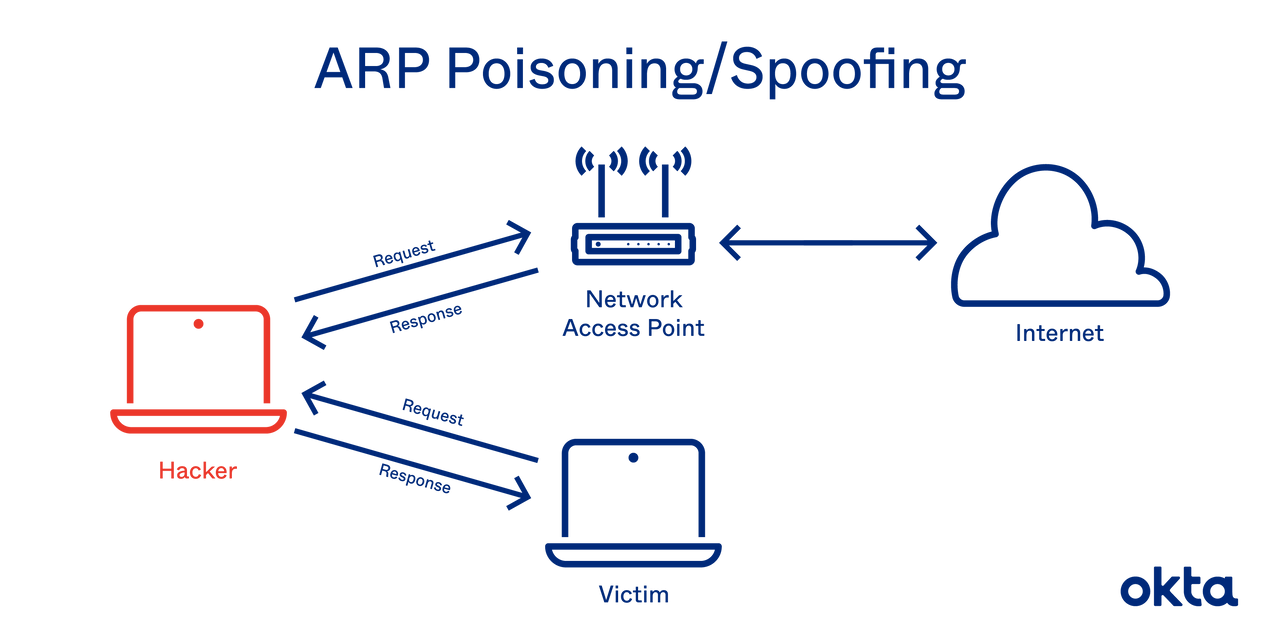
| 위치 선점 | 피해자-서버 사이 트래픽 경로를 장악 | ARP Spoofing (arpspoof), Evil-Twin AP, DNS Poisoning |
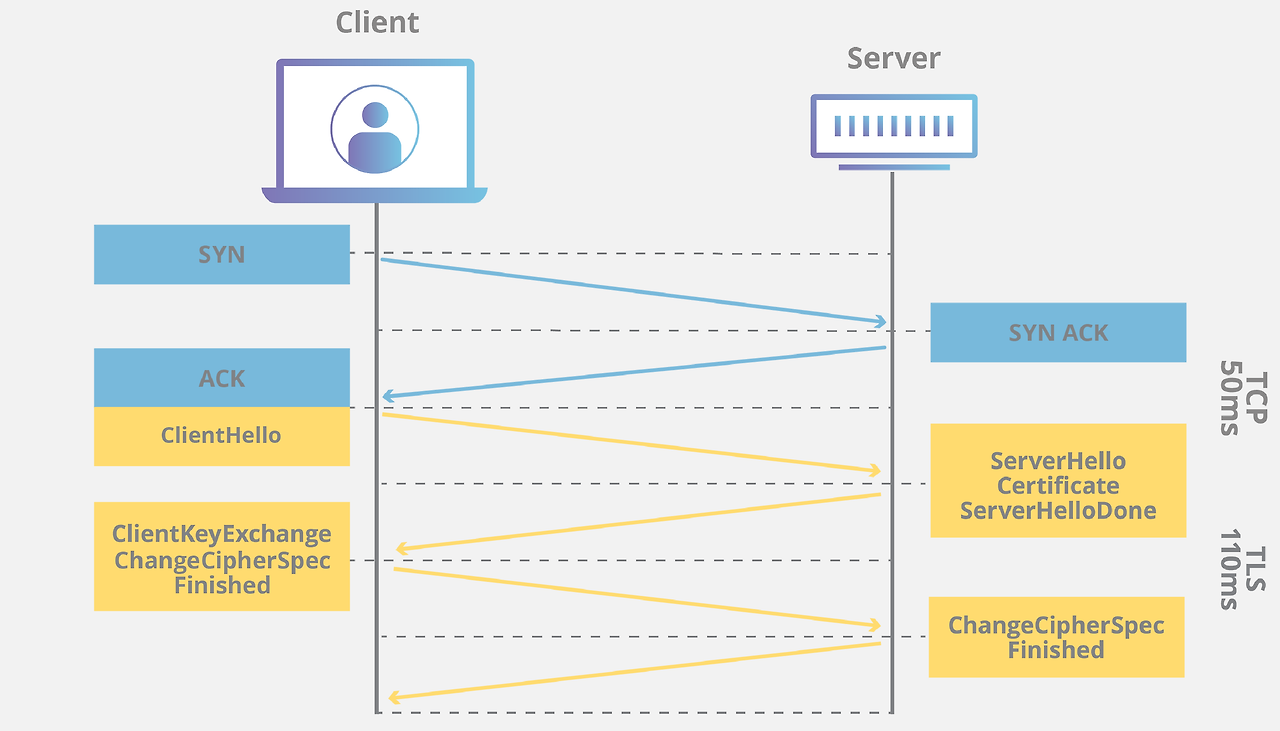
| 세션 가로채기 | TLS 핸드셰이크에 공격자가 가짜(사설) 인증서 주입 → 클라이언트가 신뢰 시 암·복호화 가능 | Burp Suite, mitmproxy |
| 스니핑·변조 | 평문 데이터 탈취·조작 후 다시 암호화해 서버 전달 | Burp Rewrite, BetterCAP modules |