1.1 경영진의 보안 리더십과 의지 - 중소기업/스타트업 보안 전략 가이드
1.2 자산 식별과 위협 평가 - 중소기업/스타트업 보안 전략 가이드
🚨 규칙이 없으면 보안은 관습이 된다 – 정책/절차 수립이 SMB 보안의 출발점
“명문화된 규칙이 없다면, 사람들은 저마다 익숙한 방식으로만 행동한다.
보안이 ‘습관’이 아닌 ‘문화’가 되려면 문서화된 기준이 먼저다.”
🧭 인트로: ‘문서’는 왜 늘 뒷전으로 밀릴까?
빠른 제품 출시, 투자 유치, 시장 확장을 향해 전력 질주하는 스타트업, 중소기업(SMB)에게
‘정보보호 정책/절차 문서’는 대개 “나중에 써도 되는 형식적 산출물”로 여겨집니다.
그러나 실제 사고 분석 보고서를 보면, 침해 사고의 68%가 휴먼 요소 즉, “규정 없음 → 책임 흐림 → 실수/오남용”의 순서로 이어집니다.
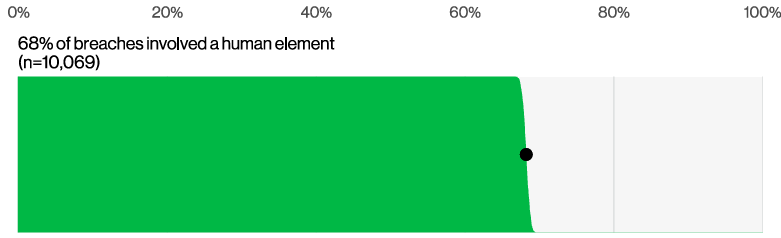
(Verizon 2024 DBIR Executive Summary PDF p.8 https://www.verizon.com/business/resources/reports/2024-dbir-executive-summary.pdf)
결국 ‘문서화된 규칙’이야말로 가장 저렴하고도 강력한 보안 통제라는 사실이 드러납니다.
이 글은 ISO 27001:2022와 ISMS-P(2023) 프레임워크를 SMB 스케일로 축소, 적용해
“경영진, 보안 담당자, 일반 사원, 보안을 공부 중인 학생” 모두가
바로 써먹을 수 있는 정책 설계/운영 가이드를 제공합니다.
⚠️ 핵심 이슈
1️⃣ 규제, 투자 딜리전스에서 ‘문서’는 기본 자격 요건
- 개인정보를 다루는 모든 기업은 「개인정보 보호법」 29조에 따라 내부관리계획(정책)을 의무적으로 보유해야 합니다.
- SaaS/핀테크 기업은 고객사의 ISO 27001/CSA STAR 체크리스트 검토를 받습니다. 정책 부재 = 계약 탈락입니다.
- 투자 실사 과정에서도 “정보보호 정책, 조직도/사고 대응 계획” 제출은 상수입니다.
2️⃣ 사건, 사고 대응 시 기준 부재가 부르는 혼란
- 사고가 터졌을 때, _“누가 리더냐, 어떤 채널로 보고하냐, 외부 통지는 언제 하냐”_가 문서화돼 있지 않으면
보고 지연/책임 공방/법적 의무 불이행이 연쇄적으로 발생합니다. - 「개인정보 보호법 시행령」은 유출 발생 후 72시간 이내 관계기관 통지를 규정합니다.
정책/절차가 없으면 시간 안에 의무를 이행하기 거의 불가능합니다.
3️⃣ 잦은 조직 개편, 원격 근무 환경에서의 공통 규범
- 스타트업은 인사이동이 잦고 외부 개발자, 협력사가 수시로 출입합니다.
부서별, 개인별 관습에 보안을 맡기면 통제가 불가능해집니다. - 문서화된 최소 공통 규범(Policy)은 경험이 다른 구성원들에게
_“우리 회사에서 보안은 이렇게 한다”_는 단일 기준을 제공합니다.
4️⃣ 보안 예산 확보의 논리적 근거
- 정책에 정의된 통제가 있어야 “무엇을, 왜, 언제까지” 해야 하는지 정량화할 수 있습니다.
경영진 설득 역시 “문서에 정의된 의무 이행”이라는 명분이 있을 때 쉽습니다. - 예산 품의서에 _“정책 2.6항 ‘다중인증 적용’ 이행을 위해 MFA 솔루션 도입 필요”_라고 적으면
ROI, 우선순위를 설명할 근거가 됩니다.
🎯 전략 제안: ‘Policy Stack 4계층’으로 시작하라
Policy Stack 구조
| 계층 | 핵심 역할 | SMB 최소 구현 예 |
| 헌장 (Charter) | 최고경영진 선언, 범위/책임/검토 주기 | 1~2쪽, CEO 서명 |
| 정책 (Policy) | “무엇을 해야 하나”를 규정 | 접근통제/암호/사고대응 등 8~10종 |
| 표준 (Standard) | 기술 / 품질 세부 기준 | 패스워드≥12자, AWS S3 버킷 암호화 |
| 절차 (Procedure) | “어떻게 할 것인가” 단계별 가이드 | 계정 발급 SOP, 패치 플로우 |